การใช้ข้อมูลรับรองตัวตนในทางที่ผิดเป็นช่องทางที่ผู้โจมตีใช้เข้าระบบได้บ่อยที่สุดต่อเนื่องหลายปี และยังพบในการละเมิดข้อมูลถึง 39% แม้ว่าการโจมตีช่องโหว่จะแซงขึ้นเป็นช่องทางเข้าถึงเบื้องต้นอันดับหนึ่งที่ 31% ใน Data Breach Investigations Report ประจำปี 2026 ของ Verizon
นั่นคือหน้าที่ของ CIAM โดยสรุป คือป้องกันผู้โจมตีในระดับอินเทอร์เน็ต พร้อมกับให้ลูกค้าตัวจริงเข้าสู่ระบบได้อย่างราบรื่นโดยไม่ต้องคิดมาก
Workforce identity and access management (IAM) ดูแลความปลอดภัยของพนักงานที่จำเป็นต้องล็อกอิน ส่วนลูกค้าไม่จำเป็นต้องล็อกอิน และทุกขั้นตอนที่เพิ่มขึ้นคือเหตุผลที่ทำให้ลูกค้าเดินจากไปได้
Customer Identity and Access Management (CIAM) คือชั้นข้อมูลตัวตนที่อยู่หน้าแอป เว็บไซต์ และพอร์ทัลของคุณ ทำหน้าที่กำหนดวิธีที่ลูกค้าลงทะเบียน เข้าสู่ระบบ และได้รับการดูแลจัดการ
Customer Identity and Access Management ครอบคลุมอะไรบ้าง
CIAM รวมหลายหน้าที่ไว้ในชั้นเดียว ทั้งการลงทะเบียนและเข้าสู่ระบบ การยืนยันตัวตนตอน onboarding การเก็บความยินยอม การกู้คืนบัญชี และการป้องกันการยึดบัญชี
หากซื้อแยกเป็นเครื่องมือหลายตัว คุณต้องรับผิดชอบรอยต่อระหว่างกันเอง และรอยต่อเหล่านั้นเอง ไม่ใช่ตัวผลิตภัณฑ์ ที่มักเป็นช่องให้ความเสี่ยงเล็ดลอดเข้ามา
ดังนั้นคำถามที่แท้จริงจึงไม่ใช่ว่า CIAM คืออะไร แต่เป็นการเปรียบเทียบแต่ละแนวทางและเลือกให้ตรงกับสิ่งที่ธุรกิจต้องการจริง ๆ
Read more: How CIAM Drives Business Success: Benefits for CX & Best Practices
ความสามารถหลักของ CIAM ที่ควรประเมิน
ความสามารถสี่ด้านช่วยแยกความแตกต่างได้มากที่สุด ควรชั่งน้ำหนักแต่ละด้านกับความเสี่ยงและประสบการณ์ลูกค้าของคุณเอง ไม่ใช่ตารางฟีเจอร์ของผู้ให้บริการ
Single Sign-On และ Federation
Single sign-on (SSO) ช่วยให้ลูกค้าใช้งานทุกแอปของคุณได้ด้วยการล็อกอินเพียงครั้งเดียว ควรสอบถามว่าระบบทำ federation กับ identity provider ของคุณอย่างไรผ่านมาตรฐานอย่าง OIDC และ SAML
การวาง single sign-on ให้เหมาะสมยังส่งผลต่อการเสริม multi-factor authentication (MFA) ซ้อนทับเข้ามา จึงควรประเมินสองส่วนนี้ไปพร้อมกัน
การยืนยันตัวตนแบบหลายปัจจัยและแบบปรับตามความเสี่ยง
การตรวจสอบหลายปัจจัยที่แข็งแกร่งถือเป็นพื้นฐานที่ต้องมี แต่การขอยืนยันทุกครั้งที่ล็อกอินทำให้เสียอัตราการแปลง ควรมองหาการยืนยันตัวตนตามความเสี่ยงที่ขอขั้นตอนเพิ่มเฉพาะเมื่อสัญญาณบ่งชี้ว่าจำเป็น
Passkey สร้างขึ้นบน public-key credentials ที่ทำงานร่วมกันได้ ช่วยตัดรหัสผ่านที่ใช้ซ้ำซึ่งผู้โจมตีนำไปใช้ในการพยายาม account takeover ออกไป
การจัดการวงจรชีวิตและความยินยอม
ตัวตนของลูกค้าไม่ได้จบลงที่การล็อกอิน วงจรชีวิตครอบคลุมการอัปเดตโปรไฟล์ การเปลี่ยนบทบาท offboarding และบันทึกความยินยอมที่คุณต้องเก็บ พิสูจน์ และเพิกถอนได้ตามคำขอ
ใน APAC เรื่องนี้ยิ่งเข้มข้นขึ้น แต่ละตลาด ตั้งแต่ พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล (PDPA) พ.ศ. 2562 ของไทยไปจนถึง DPDP Act ของอินเดีย ต่างกำหนดกฎเรื่องความยินยอมและถิ่นที่เก็บข้อมูลของตนเอง นโยบายรายตลาดจึงเป็นเกณฑ์สำคัญในการตัดสินใจเลือกซื้อ
ความสามารถในการรองรับการขยายตัวและความน่าเชื่อถือ
การล็อกอินของผู้บริโภคมีปริมาณขึ้นลงรุนแรงและมีผลโดยตรงต่อรายได้ ยอดขายพุ่งหรือแคมเปญอาจทำให้ระบบล้น และเมื่อระบบล่ม ลูกค้าที่จ่ายเงินก็เข้าใช้งานไม่ได้
ควรสอบถามให้ละเอียดเรื่องปริมาณใช้งานช่วงพีค ความทนทานของระบบ และประสิทธิภาพของแนวทางนั้นภายใต้รูปแบบทราฟฟิกจริงใน APAC ไม่ใช่การทดสอบจำลอง
Read More: Secure Customer Authentication with CIAM
พัฒนาเองหรือซื้อ และความจริงเรื่องการเชื่อมต่อระบบ
ทุกองค์กรต้องเจอทางแยกเดียวกัน คือสร้างระบบตัวตนขึ้นเองภายในหรือซื้อแพลตฟอร์มที่ออกแบบมาเฉพาะ คำตอบที่ตรงไปตรงมาขึ้นอยู่กับศักยภาพด้านวิศวกรรมและความพร้อมในการดูแลรักษา
ตลาด CIAM กำลังเติบโตอย่างรวดเร็ว ด้วยเหตุผลที่ควรกล่าวถึง คือระบบตัวตนได้เปลี่ยนจากงานหลังบ้านมาเป็นระบบที่แบกรับรายได้ดิจิทัล
ระบบตัวตนที่พัฒนาเองดูเหมือนประหยัดในตอนแรก แต่มักไม่เป็นเช่นนั้นเมื่อ passkey การป้องกันบอท กำหนดเวลาแจ้งเหตุละเมิดข้อมูล และความยินยอมรายตลาด ตกอยู่กับทีมเล็ก ๆ ทีมเดียว
การซื้อก็ไม่ได้ปราศจากงานเช่นกัน แพลตฟอร์มที่ซื้อมายังต้องเชื่อมกับแอป CRM และเครื่องมือป้องกันการฉ้อโกงของคุณผ่านมาตรฐานเปิด
นอกจากนี้ยังต้องย้ายฐานผู้ใช้เดิม รวมถึงแฮชรหัสผ่านและประวัติความยินยอม โดยไม่บังคับให้รีเซ็ตรหัสผ่านพร้อมกันทั้งหมดจนลูกค้าสังเกตเห็น
เลือกแนวทาง CIAM ให้ตรงกับความต้องการขององค์กร
เมื่อมีเกณฑ์พร้อมแล้ว องค์กรส่วนใหญ่จะพิจารณาสามแนวทางหลัก ตัวเลือกที่เหมาะสมขึ้นอยู่กับโปรไฟล์ความเสี่ยง ทักษะภายในองค์กร และความเร็วที่ต้องการ
- ขยายระบบ IAM ของพนักงาน: นำระบบตัวตนพนักงานที่มีอยู่มาใช้กับลูกค้า เริ่มต้นได้เร็ว แต่มักรับมือไม่ไหวเมื่อเจอขนาดผู้ใช้ระดับผู้บริโภคและความคาดหวังด้านประสบการณ์
- พัฒนาเองภายในองค์กร: ควบคุมได้เต็มที่และปรับแต่งได้ลึก แต่ต้องแลกกับงานด้านความปลอดภัย การปฏิบัติตามกฎระเบียบ และเวลาให้บริการที่ทีมของคุณต้องแบกรับตลอดไป
- ซื้อแพลตฟอร์มที่ออกแบบมาเฉพาะ: การควบคุมด้านตัวตน ความยินยอม และการป้องกันการฉ้อโกงมีผู้ดูแลให้ ทีมจึงทุ่มเทกับการพัฒนาผลิตภัณฑ์แทนการแก้ระบบล็อกอิน
สำหรับองค์กรส่วนใหญ่ใน APAC ที่พิจารณา enterprise identity management ปัจจัยตัดสินมักเป็นความเร็วในการไปสู่ระบบล็อกอินที่ปลอดภัยและเป็นไปตามกฎระเบียบ โดยไม่มีภาระการดูแลรักษาที่ต้องแบกต่อเนื่อง
ภูมิภาคนี้ให้น้ำหนักกับเรื่องนี้มากกว่าที่ใด ๆ เอเชียแปซิฟิกเป็นภูมิภาคที่ CIAM เติบโตเร็วที่สุด และปัจจัยขับเคลื่อนก็เห็นได้จากพฤติกรรมผู้บริโภคในชีวิตประจำวัน
ธนาคารดิจิทัล อีคอมเมิร์ซ และบริการภาครัฐออนไลน์ ล้วนเข้าถึงประชากรที่ใช้มือถือเป็นหลัก ซึ่งในประเทศไทยครอบคลุมตั้งแต่แอปธนาคาร การชำระเงินผ่าน PromptPay ไปจนถึงการเช็กเอาต์บน Shopee และ Lazada บริการดิจิทัลในชีวิตประจำวันจึงกลายเป็นตัวกำหนดมาตรฐานการล็อกอินที่ผู้บริโภคคาดหวัง
การประเมินที่ดียังพิจารณา fraud prevention ควบคู่กับประสบการณ์ผู้ใช้ เพราะการป้องกันการยึดบัญชีและความสะดวกในการล็อกอินล้วนส่งผลต่อการตัดสินใจเดียวกัน
8×8 Descope CIAM อยู่ตรงไหน
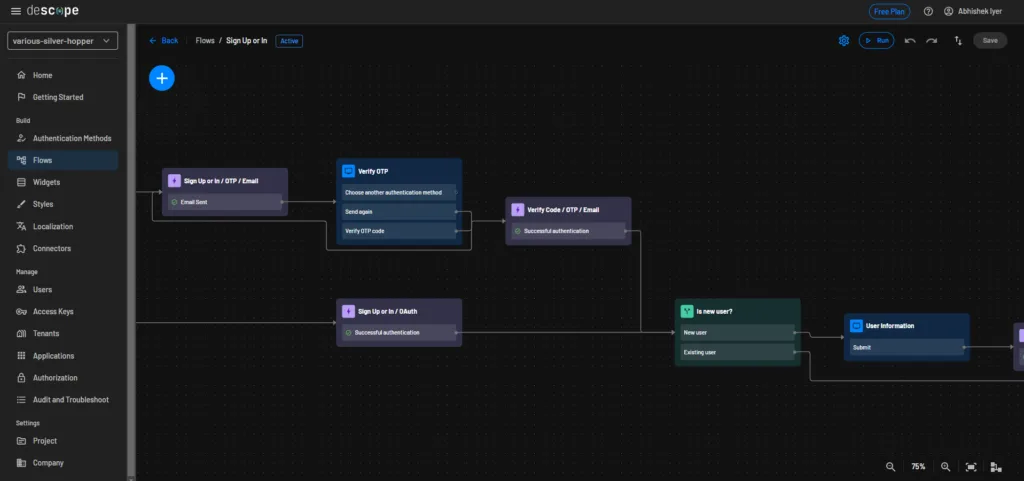
สำหรับองค์กรใน APAC ที่เลือกแนวทางแพลตฟอร์มเฉพาะทาง 8×8 Descope CIAM รวมเกณฑ์ทั้งสี่ข้อไว้ในแพลตฟอร์มเดียว ได้แก่ SSO การยืนยันตัวตนแบบปรับตามความเสี่ยง การจัดการวงจรชีวิตและความยินยอม และความน่าเชื่อถือในระดับ APAC
Descope ให้ลูกค้าเข้าสู่ระบบด้วย passkey, magic link, social login, ไบโอเมตริกซ์ หรือรหัสผ่านใช้ครั้งเดียว ตัดรหัสผ่านที่ใช้ซ้ำออกจากเส้นทางล็อกอิน
Federation ส่งต่อตัวตนของลูกค้าไปยังแอปที่แยกจากกันและ identity provider หลายตัว ขณะที่ multi-factor authentication แบบอิงความเสี่ยงเพิ่มการควบคุมแบบ step-up และการป้องกันบอทเฉพาะเมื่อความเสี่ยงต้องการ
ด้านวงจรชีวิต ระบบเพิ่ม SSO, SCIM และการบริหารจัดการแบบมอบสิทธิ์ พร้อมเก็บแหล่งข้อมูลจริงเพียงแหล่งเดียวสำหรับตัวตนของลูกค้าในทุกแอป
Authentication augmentation คือส่วนที่ตอบคำถามเรื่องพัฒนาเองหรือซื้อ โดยเสริมความแข็งแกร่งให้โฟลว์เดิมโดยไม่ต้องแทนที่ identity provider หรือ user store ที่ใช้อยู่
แคนวาสแบบ drag-and-drop พร้อมตัวเชื่อมต่อจากบุคคลที่สามช่วยประกอบและปรับเปลี่ยนเส้นทางเหล่านั้น ทำให้การเปลี่ยนเส้นทางล็อกอินไม่ไปเพิ่ม backlog ของทีมวิศวกร ซึ่งสำคัญเมื่อเทียบกับแนวทางที่สร้างด้วยโค้ดเฉพาะ การเปลี่ยนแปลงแบบภาพที่นี่ใช้เวลาเป็นชั่วโมง ไม่ใช่หนึ่ง sprint และการป้องกันการยึดบัญชีรวมอยู่ในตัว ไม่ใช่ส่วนเสริมที่ต้องจ่ายเพิ่มและต่อพ่วงบนระบบตัวตนของพนักงาน
สำหรับจังหวะ onboarding และการยืนยันเพิ่มเติม การใช้ร่วมกับ verification API ช่วยเพิ่มการตรวจสอบผ่านมือถือ เช่น รหัสผ่านใช้ครั้งเดียวทาง SMS หรือ LINE เมื่อการกระทำที่เสี่ยงสูงต้องการความมั่นใจมากขึ้น
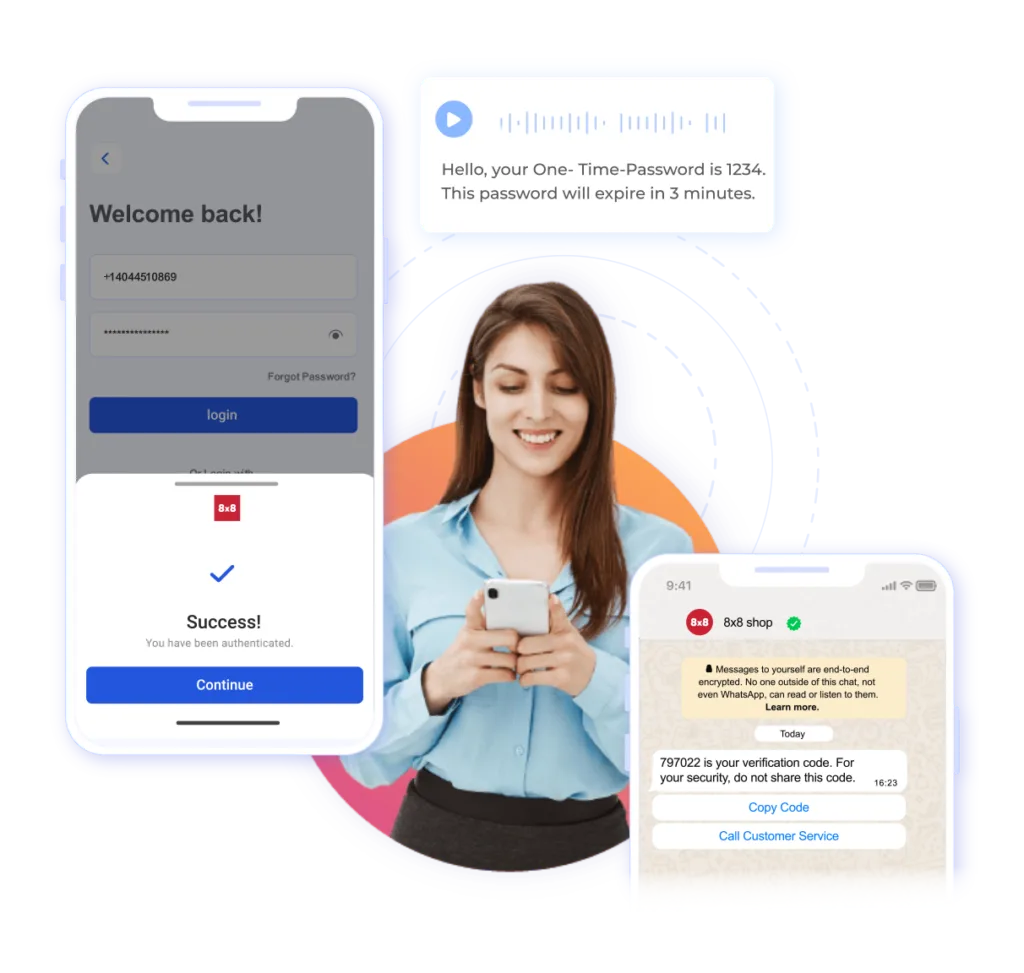
นอกจากนี้ยังทำงานควบคู่กับเครื่องมือ fraud prevention ของ 8×8 ทำให้สัญญาณการฉ้อโกงทาง SMS ปรับโฟลว์การยืนยันตัวตนได้ขณะที่กำลังทำงานอยู่ ไม่ใช่หลังเกิดเหตุแล้ว
มีสองเรื่องที่ควรตกลงให้ชัดก่อนตัดสินใจ คือการเก็บและการเพิกถอนความยินยอมในทุกตลาด APAC ที่คุณให้บริการ และวิธีย้ายฐานผู้ใช้เดิมเข้ามา
ลองสอบถามว่าแฮชรหัสผ่านและประวัติความยินยอมเดิมจะเป็นอย่างไร และลูกค้าจะสังเกตเห็นอะไรในวันที่ย้าย
ลองนึกถึงธนาคารดิจิทัลในประเทศไทยที่กำลังตรวจสอบว่าแนวทางเดียวจะรองรับตัวเลือกการยืนยันตัวตน บันทึกความยินยอม และภาระหน้าที่ระดับภูมิภาคในทุกแอปได้หรือไม่
นั่นคือการทดสอบที่ 8×8 Descope CIAM ถูกสร้างมาเพื่อรับมือ โดยไม่ต้องมีทีมระบบตัวตนที่พัฒนาเองมาแบกรับภาระ
เลือก Customer Identity and Access Management ได้อย่างมั่นใจ
การตัดสินใจเรื่อง CIAM แท้จริงแล้วคือการตัดสินใจทางธุรกิจ เมื่อความสามารถ ความเหมาะสมระหว่างพัฒนาเองกับซื้อ และการปฏิบัติตามกฎระเบียบใน APAC สอดคล้องกันทั้งหมด ระบบตัวตนจะเปลี่ยนจากภาระเป็นความได้เปรียบทางการแข่งขัน
Customer identity and access management ที่แข็งแกร่งช่วยปกป้องทั้งรายได้และความไว้วางใจไปพร้อมกัน ซึ่งเป็นสิ่งที่ผู้ซื้อระดับองค์กรต้องการจริง ๆ
Talk to 8×8 เพื่อวางข้อกำหนดการปฏิบัติตามกฎระเบียบใน APAC ของคุณลงในการตั้งค่า Descope — และรับแผนการย้ายฐานผู้ใช้ที่คุณมีอยู่แล้ว
FAQ — Customer Identity and Access Management
- Customer identity and access management คืออะไรคือชั้นข้อมูลตัวตนที่จัดการวิธีที่ลูกค้าลงทะเบียน เข้าสู่ระบบ ให้ความยินยอม และได้รับการปกป้องตลอดวงจรชีวิต CIAM แตกต่างจาก workforce IAM ซึ่งดูแลความปลอดภัยของพนักงาน
- โซลูชัน CIAM ควรมีความสามารถอะไรบ้างมองหา single sign-on การยืนยันตัวตนแบบหลายปัจจัยและแบบปรับตามความเสี่ยง การจัดการวงจรชีวิตและความยินยอม ความสามารถในการรองรับการขยายตัว และการป้องกันการยึดบัญชี ชั่งน้ำหนักแต่ละด้านกับความเสี่ยงและประสบการณ์ของคุณเอง
- ควรพัฒนา CIAM เองหรือซื้อดีการซื้อเหมาะกับองค์กรส่วนใหญ่ เพราะระบบตัวตนที่พัฒนาเองมีต้นทุนด้านความปลอดภัย การปฏิบัติตามกฎระเบียบ และเวลาให้บริการอย่างต่อเนื่อง พัฒนาเองเฉพาะเมื่อคุณดูแลรักษาได้ในระยะยาว
- CIAM สนับสนุนการปฏิบัติตามกฎระเบียบใน APAC อย่างไรแนวทางที่มีประสิทธิภาพจะกำหนดค่าความยินยอม การเพิกถอน และถิ่นที่เก็บข้อมูลรายตลาด ตั้งแต่ พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล (PDPA) พ.ศ. 2562 ของไทยไปจนถึง DPDP Act ของอินเดีย โปรดยืนยันกฎระเบียบของแต่ละประเทศกับที่ปรึกษาในพื้นที่
- CIAM แตกต่างจาก enterprise identity management อย่างไรCIAM ดูแลความปลอดภัยของลูกค้าภายนอกในระดับอินเทอร์เน็ตโดยสร้างอุปสรรคน้อยที่สุด ส่วน enterprise identity management มักเน้นที่พนักงาน ขนาดและลำดับความสำคัญจึงต่างกัน