Seorang product manager di sebuah aplikasi e-commerce di Indonesia membuka tagihan SMS bulanan dan terkejut. Totalnya beberapa kali lipat lebih tinggi dari biasanya.
Ia memeriksa dasbor pendaftaran. Jumlah pengguna baru stagnan. Tidak ada kampanye yang berjalan dan tidak ada promosi yang diluncurkan. Laporan pengiriman menunjukkan hampir semua pesan sampai ke ponsel.
Tidak ada yang tampak rusak. Namun ribuan kode sandi sekali pakai (one time passcode atau OTP) terkirim ke nomor yang bukan milik pelanggan mana pun, dan setiap pengiriman tetap ditagihkan.
Inilah Artificially Inflated Traffic (AIT), yang juga dikenal sebagai SMS pumping. Dampaknya langsung terasa di kantong bisnis, sering kali sebelum ada yang menyadarinya. Berikut cara kerjanya, cara mengenalinya sejak dini, dan cara menghentikannya sebelum membesar.
Bagaimana Serangan AIT Bekerja

Dalam serangan AIT, bot mengirim volume besar permintaan OTP palsu ke alur pendaftaran atau login, seolah-olah berasal dari pengguna asli. Penyerang memulai dari skala kecil, di bawah radar fluktuasi harian yang normal, lalu meningkatkannya hingga volume yang sangat besar.
Model biaya inilah yang membuatnya menyakitkan. SMS ditagih per pengiriman, sehingga setiap permintaan tetap dibayarkan kepada operator seluler, baik asli maupun palsu. Kerugiannya ditanggung oleh bisnis.
Para penipu meraup keuntungan karena lalu lintas tersebut menghasilkan uang di sepanjang jalurnya. Seperti dilaporkan Infosecurity Magazine, penyerang dapat memasukkan nomor tarif premium yang menghasilkan dana bagi mereka dan bagi operator seluler yang terlibat. Terkadang operator ikut terlibat dalam penipuan ini, terkadang tidak.
Penipuan AIT dalam Angka
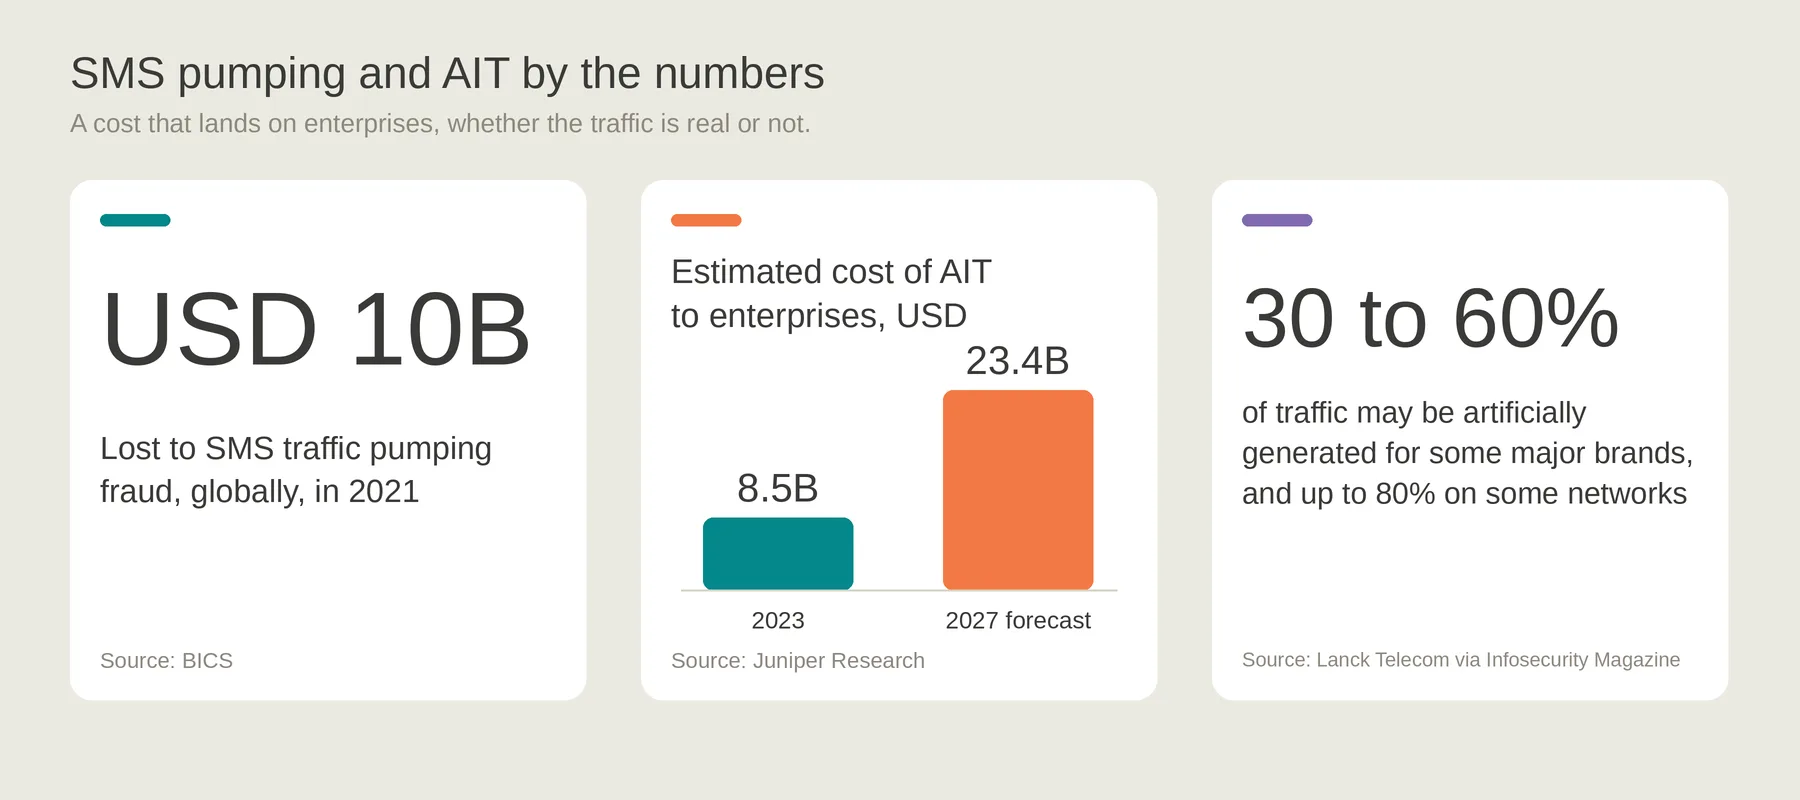
Ini bukan masalah yang sepele. BICS memperkirakan sekitar USD 10 miliar hilang akibat SMS traffic pumping secara global pada 2021.
Angkanya terus bertambah. Juniper Research memperkirakan AIT merugikan perusahaan sebesar USD 8,5 miliar pada 2023 dan memproyeksikan USD 23,4 miliar pada 2027.
Merek tertentu bisa terdampak jauh lebih parah. Riset dari Lanck Telecom, yang dilaporkan oleh Infosecurity Magazine, menemukan bahwa 30% hingga 60% lalu lintas bisa jadi dihasilkan secara artifisial untuk beberapa merek besar, dan hingga 80% pada beberapa jaringan.
Tanda Peringatan yang Paling Sering Terlewat

Dari berbagai kasus AIT yang telah ditangani 8×8, ada satu pola yang berulang: pelanggan tidak memantau tingkat konversi OTP mereka. Dalam data 8×8, 70% pelanggan yang mengalami penipuan tidak memantaunya.
Dalam kasus-kasus ini, serangan umumnya menyasar pendaftaran OTP di aplikasi atau situs web pelanggan, dan sering kali mengirim lalu lintas ke negara tempat pelanggan tidak beroperasi.
Tingkat pengiriman dan tingkat konversi menjawab pertanyaan yang berbeda. Tingkat pengiriman memberi tahu Anda bahwa SMS sampai ke ponsel. Tingkat konversi memberi tahu Anda apakah manusia benar-benar memasukkan kodenya. Dalam serangan AIT, pengiriman tampak sehat sementara konversi anjlok. Kesenjangan itulah tanda peringatan paling awal bagi Anda.
Tahukah Anda? Laporan pengiriman hanya membuktikan bahwa pesan sampai ke ponsel. Laporan itu tidak dapat menunjukkan apakah ada orang di ujung lainnya.
Tanda peringatan lain dari formulir pendaftaran yang disalahgunakan, seperti dicatat oleh TheSMSWorks di Infosecurity Magazine, antara lain:
- Lonjakan tajam lalu lintas web dan pesan SMS yang dihasilkan secara otomatis
- Volume pesan teks yang besar dikirim ke negara-negara yang tidak lazim
- Pesan teks yang dipicu ke serangkaian nomor secara berurutan
- Formulir web yang diisi sebagian oleh bot lalu ditinggalkan
Tiga Hal yang Dapat Anda Lakukan Hari Ini
- Pantau tingkat konversi OTP, bukan hanya tingkat pengiriman. Atur peringatan untuk penurunan mendadak, dan periksa per negara maupun secara keseluruhan.
- Batasi lalu lintas OTP hanya ke negara tempat Anda benar-benar beroperasi. Blokir atau nonaktifkan pengiriman OTP ke negara lainnya.
- Terapkan batas laju (rate limit) per nomor telepon dan per alamat IP. Batasi jumlah kode yang dapat diminta oleh satu nomor atau satu sumber dalam periode tertentu.
Kontrol ini membantu, tetapi serangan dimulai dari skala kecil dan terus beradaptasi. Itulah sebabnya pemantauan berkelanjutan sangat penting.
Bagaimana 8×8 Omni Shield Mendeteksi dan Menghentikan AIT
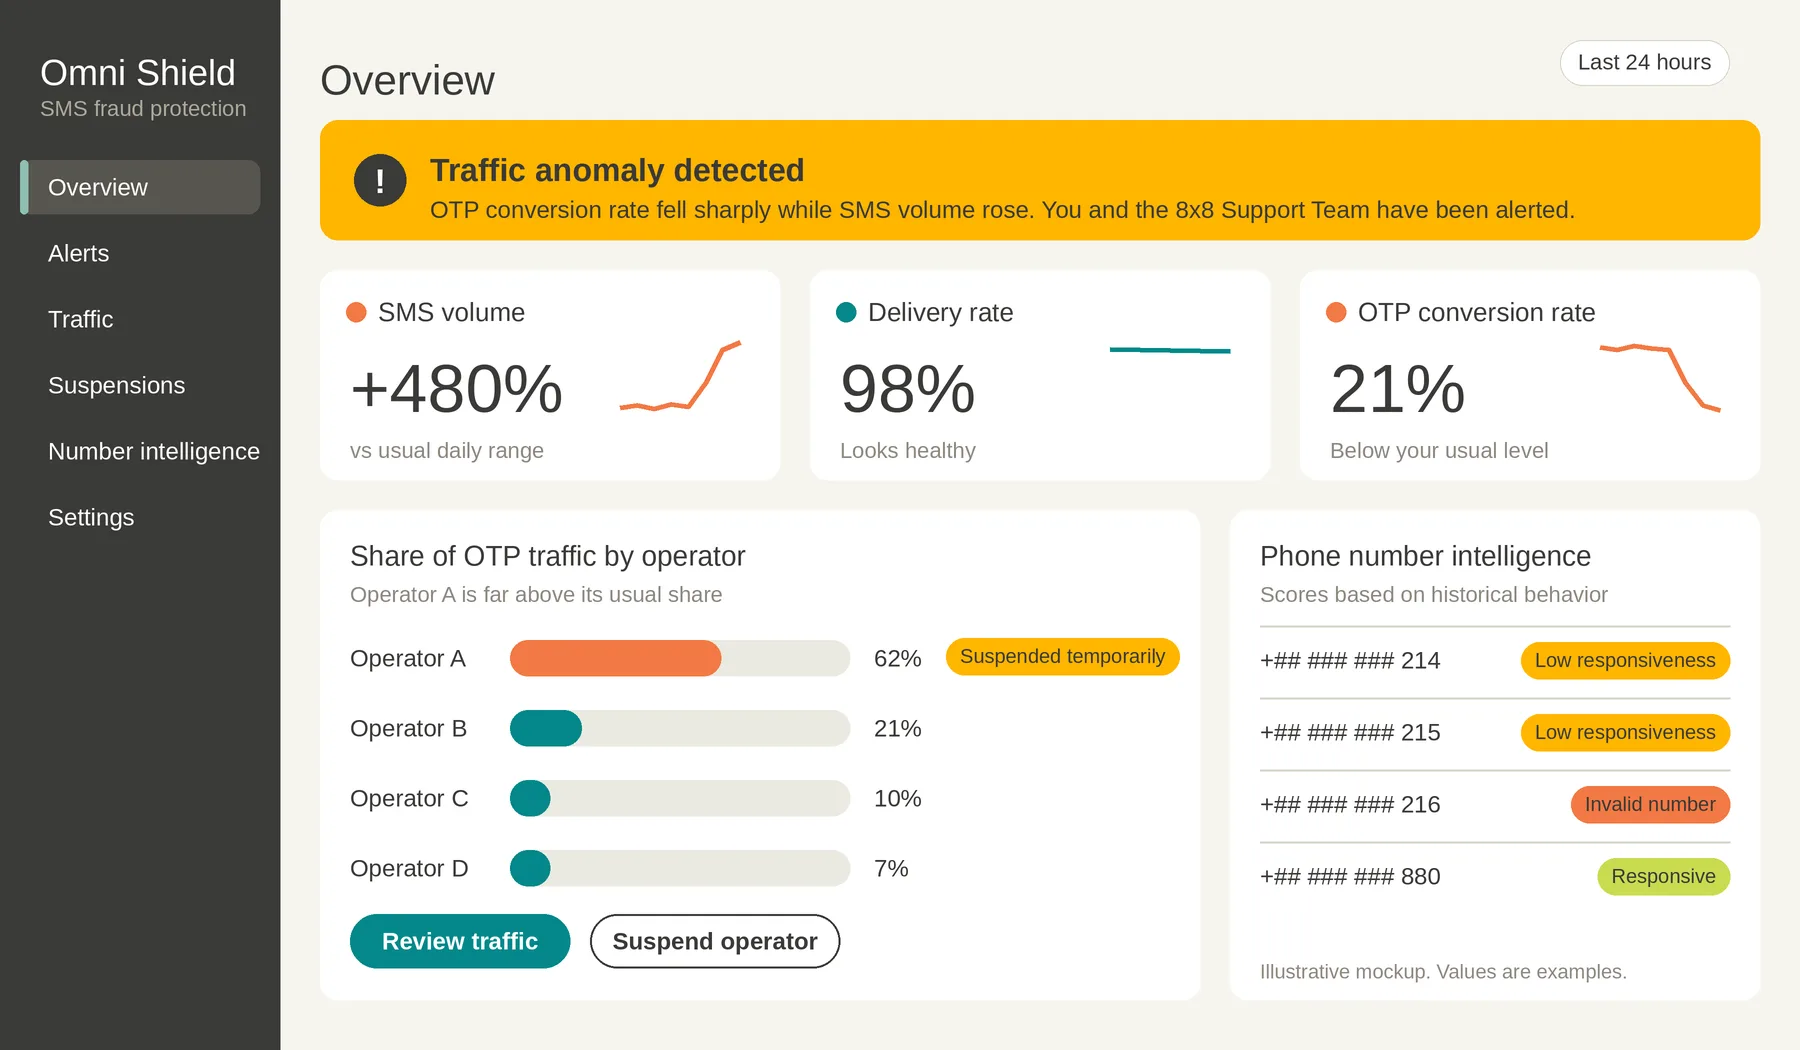
8×8 membangun Omni Shield untuk mengurangi risiko AIT, dan solusi ini telah meraih penghargaan internasional. Omni Shield bekerja pada lalu lintas Anda yang dikirim melalui 8×8 SMS API dan menandai pola mencurigakan berdasarkan perilaku sebelumnya.
Traffic Anomaly Detector
Memantau volume, tingkat konversi, tingkat pengiriman, dan rincian per operator untuk mencari pola penipuan, sehingga lonjakan yang tersembunyi di satu metrik tetap terlihat di metrik lainnya.
Phone Number Intelligence
Menilai validitas dan responsivitas nomor berdasarkan perilaku historis, sehingga membantu membedakan pengguna asli dari nomor yang tidak pernah merespons.
Peringatan untuk Anda dan Tim Dukungan 8×8
Ketika Omni Shield menandai pola yang mencurigakan, peringatan dikirim kepada Anda dan Tim Dukungan 8×8. Tim dapat menangguhkan sementara operator atau negara yang terdampak.
Tinjau dan Putuskan di 8×8 Connect
Setelah itu, Anda masuk ke dasbor di 8×8 Connect untuk meninjau lalu lintas dan menentukan langkah berikutnya.
Manfaat utamanya:
- Keamanan lebih kuat: pola mencurigakan ditandai sejak dini, sebelum membesar.
- Konversi lebih baik: lalu lintas OTP tetap terfokus pada pengguna asli.
- Pengeluaran lebih rendah untuk lalu lintas penipuan: lebih sedikit pesan palsu yang sampai ke operator.
- Kepercayaan pelanggan yang lebih besar: alur pendaftaran dan login tetap andal.
Read More: SMS Fraud Protection: How 8×8 Omni Shield Keeps You Safe
Read More: Detecting and Blocking Fraud in Shipping Notifications as It Happens
Lindungi Anggaran SMS Anda Sebelum Tagihan Berikutnya
AIT tidak mengumumkan kedatangannya. Ia dimulai secara diam-diam, tampak sehat di laporan pengiriman, lalu muncul di tagihan. Memantau tingkat konversi, memperketat batas negara dan batas laju, serta menambahkan pemantauan berkelanjutan memberi Anda cara untuk menangkapnya lebih awal dan menjaga kepercayaan pelanggan Anda.
Ingin melihat bagaimana Omni Shield dapat melindungi bisnis Anda? Jelajahi 8×8 Omni Shield atau hubungi 8×8.
FAQ: Penipuan AIT
- Apa itu AIT dalam SMS? AIT, atau Artificially Inflated Traffic, terjadi ketika bot meminta pesan OTP dalam volume besar melalui alur pendaftaran atau login, sehingga menimbulkan biaya SMS untuk lalu lintas yang tidak memiliki tujuan nyata. Praktik ini juga disebut SMS pumping.
- Bagaimana saya tahu jika terkena AIT? Perhatikan lonjakan mendadak volume SMS tanpa kenaikan pendaftaran asli yang sepadan, lalu lintas ke negara tempat Anda tidak beroperasi, dan tingkat konversi OTP yang menurun sementara tingkat pengiriman tetap tinggi.
- Mengapa tingkat pengiriman tampak sehat saat terjadi serangan? Tingkat pengiriman mengukur apakah SMS sampai ke ponsel. Permintaan palsu tetap dikirim dan sampai, sehingga pengiriman tampak normal. Tingkat konversi menunjukkan apakah ada orang yang memasukkan kodenya.
- Siapa yang membayar lalu lintas AIT? Bisnis yang mengirim pesan. SMS ditagih per pengiriman, sehingga setiap permintaan tetap dibayarkan kepada operator seluler, baik asli maupun palsu.
- Bagaimana Omni Shield membantu? Omni Shield memantau lalu lintas yang dikirim melalui 8×8 SMS API dengan Traffic Anomaly Detector dan Phone Number Intelligence. Ketika menandai pola mencurigakan, Omni Shield mengirim peringatan kepada Anda dan Tim Dukungan 8×8, yang dapat menangguhkan sementara operator atau negara yang terdampak.